La Guardia Civil ha detenido a 29 personas e investiga a otras 57 en una macrooperación contra una organización criminal dedicada a las ciberestafas bancarias. La red utilizaba un sofisticado sistema de SMS fraudulentos y llamadas telefónicas para engañar a sus víctimas y tenía capacidad para enviar más de 100.000 mensajes falsos cada hora.
Una red de ciberestafadores con capacidad para enviar 100.000 SMS por hora
La Guardia Civil ha desarticulado una organización criminal dedicada a cometer estafas bancarias mediante técnicas de smishing y vishing, en el marco de la operación Ibermellow
La investigación, desarrollada durante meses, ha permitido esclarecer 43 delitos de estafa, blanqueo de capitales y pertenencia a organización criminal. Los investigadores calculan que la organización habría conseguido defraudar más de un millón de euros a sus víctimas.
Hasta el momento han sido identificadas 43 personas afectadas, todas ellas residentes en Aragón: 25 en la provincia de Huesca, 11 en Zaragoza y 7 en Teruel.
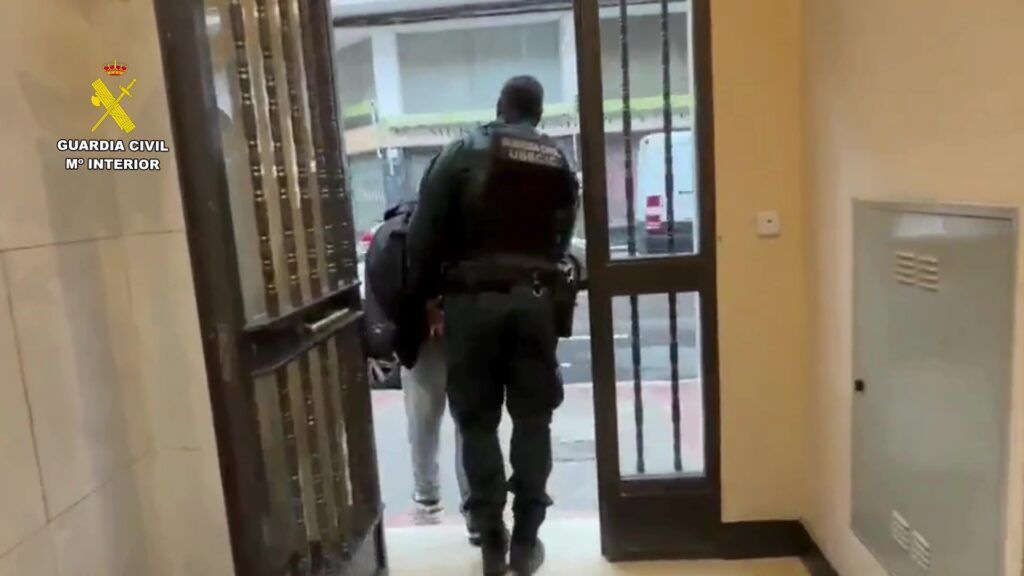
La operación se ha saldado con 29 personas detenidas y otras 57 investigadas en diferentes provincias españolas.
Entre los territorios en los que se han desarrollado actuaciones figuran Las Palmas de Gran Canaria y Santa Cruz de Tenerife, además de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Girona, Granada, Madrid, Málaga, Murcia, Ourense, Salamanca, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
El fraude comenzaba con un SMS bancario falso
La organización utilizaba un procedimiento diseñado para generar preocupación y conseguir que las víctimas actuaran rápidamente.
El primer contacto se producía mediante un mensaje de texto fraudulento. Los delincuentes se hacían pasar por la entidad bancaria de la víctima y alertaban de un supuesto cargo de elevado importe en su cuenta.
El SMS incluía un número de teléfono al que la víctima debía llamar, supuestamente, para paralizar la operación.
Sin embargo, ese contacto telefónico conducía directamente a los integrantes de la organización criminal.
A partir de ese momento comenzaba la segunda fase de la estafa, conocida como vishing.
Los delincuentes se hacían pasar por empleados o gestores del banco y utilizaban técnicas de ingeniería social para ganarse la confianza de las víctimas. Además, disponían de determinados datos personales que utilizaban para hacer que la conversación resultara más creíble.
Una vez establecida esa confianza, conseguían que las víctimas realizaran transferencias a cuentas controladas por los estafadores o incluso que contrataran préstamos personales para posteriormente transferir ese dinero.
El dinero era movido rápidamente entre distintas cuentas
Una de las principales dificultades para los investigadores fue el sistema utilizado por la organización para ocultar el recorrido del dinero.
Una vez que las víctimas realizaban las transferencias, los fondos eran enviados rápidamente a diferentes cuentas bancarias con el objetivo de dificultar su trazabilidad.
Finalmente, parte del dinero era retirado en cajeros automáticos situados en Barcelona, Madrid y Murcia.
El análisis de las operaciones bancarias permitió a los investigadores reconstruir el recorrido de los fondos e identificar a numerosas personas que colaboraban con la organización como denominadas “mulas económicas”.
Estas personas facilitaban sus cuentas bancarias, billeteras virtuales o datos personales para recibir y mover dinero de origen ilícito a cambio de una comisión.
La investigación permitió identificar también a quienes se encargaban de captar a estas mulas y a los responsables de retirar físicamente el dinero.
Según la investigación, los fondos terminaban a disposición de la cúpula de la organización, formada por los falsos gestores bancarios y por el responsable del call center desde el que se realizaban los envíos masivos de SMS.
Un call center preparado para lanzar miles de mensajes fraudulentos
Uno de los puntos clave de la operación fue la localización y desarticulación del centro desde el que se enviaban los mensajes.
Los investigadores descubrieron un call center con una capacidad técnica que permitía enviar más de 100.000 SMS fraudulentos cada hora.
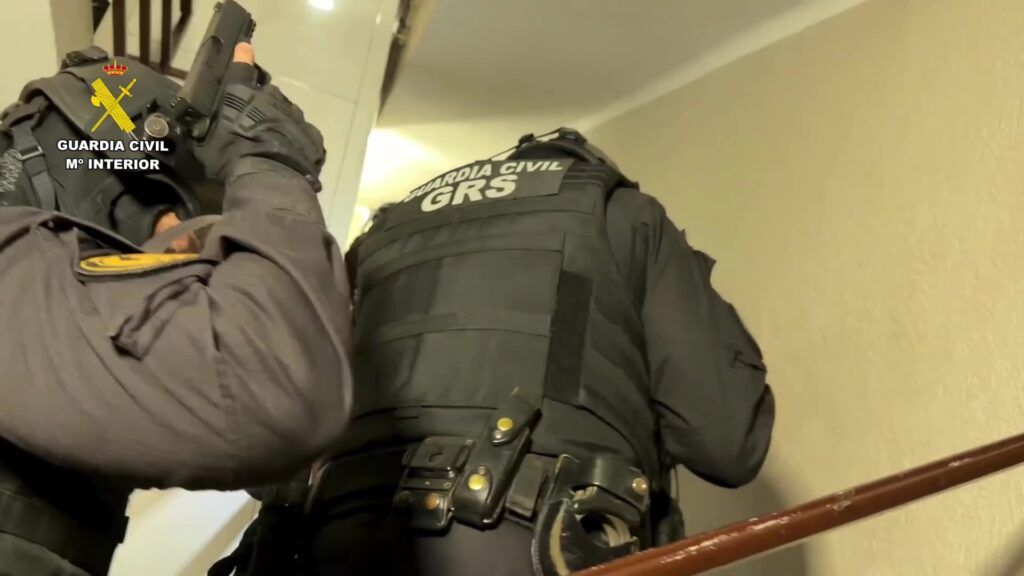
En una primera fase de la operación, desarrollada el pasado mes de marzo, los agentes realizaron entradas y registros en Badalona y Terrassa, en Barcelona; Carabanchel, en Madrid; y Cartagena, en Murcia.
La actuación permitió desarticular el centro de operaciones y detener a cinco integrantes de la cúpula de la organización criminal.
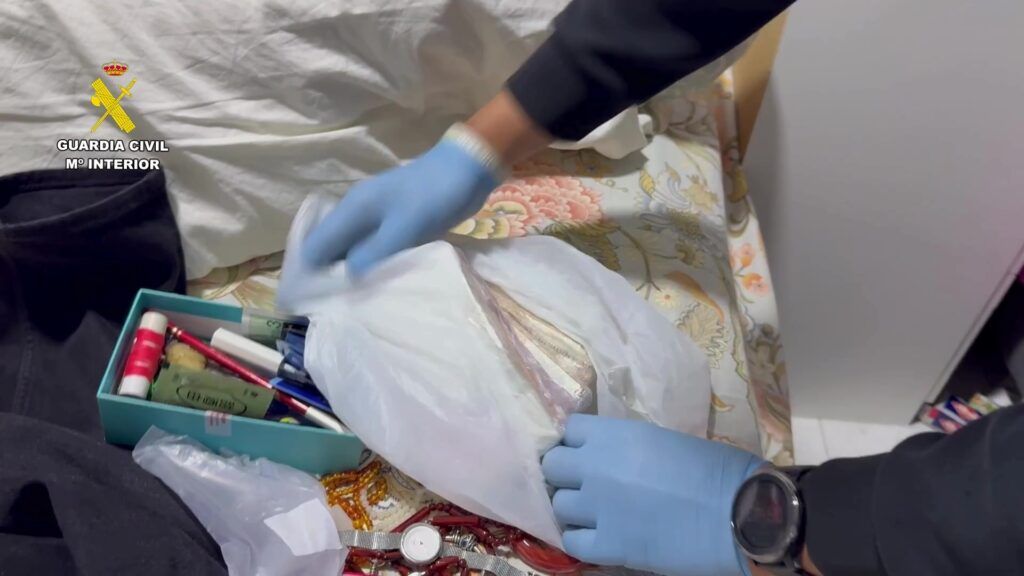
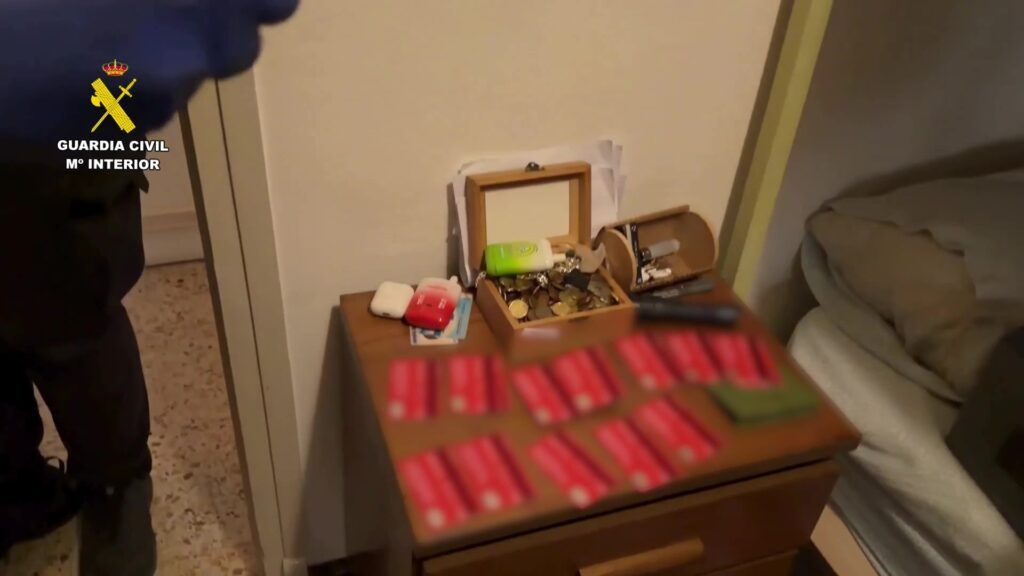
Durante los registros fueron intervenidos 57.520 euros en efectivo, numerosos artículos de lujo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas destinadas al envío masivo de SMS, 70 teléfonos móviles y diversa documentación relacionada con la actividad delictiva.
Más de 256.000 euros recuperados
La segunda fase de la operación estuvo centrada en desarticular el entramado utilizado para mover y blanquear el dinero obtenido mediante las estafas.
Los agentes actuaron contra las personas que ejercían como mulas económicas, los captadores y quienes se encargaban de extraer el dinero.
Esta segunda fase permitió recuperar 256.708 euros que se encontraban en diferentes cuentas bancarias controladas por los integrantes de la organización.
En total, el operativo se ha saldado con 24 nuevas detenciones y 57 personas investigadas, después de la primera fase en la que fueron detenidos cinco integrantes de la cúpula.
Las diligencias han sido puestas a disposición de los juzgados competentes de los partidos judiciales de Jaca, Caspe, Daroca, La Almunia, Tarazona y Zaragoza, en la provincia de Zaragoza; así como Alcañiz, Calamocha y Teruel, en la provincia de Teruel.
Las autoridades alertan sobre el aumento de las estafas mediante SMS y llamadas
La operación vuelve a poner el foco sobre dos de las técnicas más utilizadas actualmente por los ciberdelincuentes para hacerse con el dinero de sus víctimas: el smishing y el vishing.
El smishing consiste en el envío de mensajes fraudulentos mediante los que los delincuentes se hacen pasar por una entidad legítima, mientras que el vishing utiliza llamadas telefónicas para continuar el engaño y obtener información o provocar que la víctima realice determinadas operaciones.
En ambos casos, la presión psicológica desempeña un papel fundamental.
Los delincuentes intentan generar miedo, urgencia y sensación de peligro para impedir que la víctima tenga tiempo de comprobar si realmente existe un problema en su cuenta.
Cómo evitar caer en una ciberestafa bancaria
La Guardia Civil recomienda extremar las precauciones ante cualquier mensaje o llamada relacionada con supuestos problemas bancarios.
Ante un SMS sospechoso, no se deben pulsar los enlaces incluidos en el mensaje ni instalar aplicaciones solicitadas a través de este tipo de comunicaciones.
Si existe alguna duda sobre un supuesto cargo o movimiento bancario, la recomendación es acceder directamente a la aplicación oficial de la entidad o contactar con el banco utilizando un número de teléfono oficial conocido.
En el caso de recibir una llamada sospechosa, lo recomendable es colgar y ponerse en contacto directamente con la entidad bancaria.
Las entidades bancarias no solicitan por teléfono contraseñas completas, códigos PIN ni claves de seguridad.
Si una persona sospecha que ha sido víctima de una estafa, debe ponerse en contacto cuanto antes con las Fuerzas y Cuerpos de Seguridad y presentar la correspondiente denuncia.
La Guardia Civil recuerda además que las víctimas pueden acudir al acuartelamiento más cercano o utilizar los canales habilitados para denunciar este tipo de delitos.
La operación Ibermellow pone de manifiesto la capacidad de las organizaciones dedicadas a la ciberdelincuencia para combinar tecnología, ingeniería social y complejas estructuras destinadas a ocultar el dinero obtenido mediante el fraude.
En este caso, una infraestructura capaz de generar más de 100.000 SMS fraudulentos cada hora servía como puerta de entrada a un entramado que terminó afectando a decenas de víctimas y movilizando más de un millón de euros.